Rättsreferenser
Lagar och regelverk som formar digital rådighet
Digital rådighet är inte bara en teknisk fråga — den bygger på ett växande regelverk i EU och Sverige. Här är de viktigaste pusselbitarna, med kortfattade förklaringar. Detta är en översikt, inte juridisk rådgivning.
Regelverkskarta
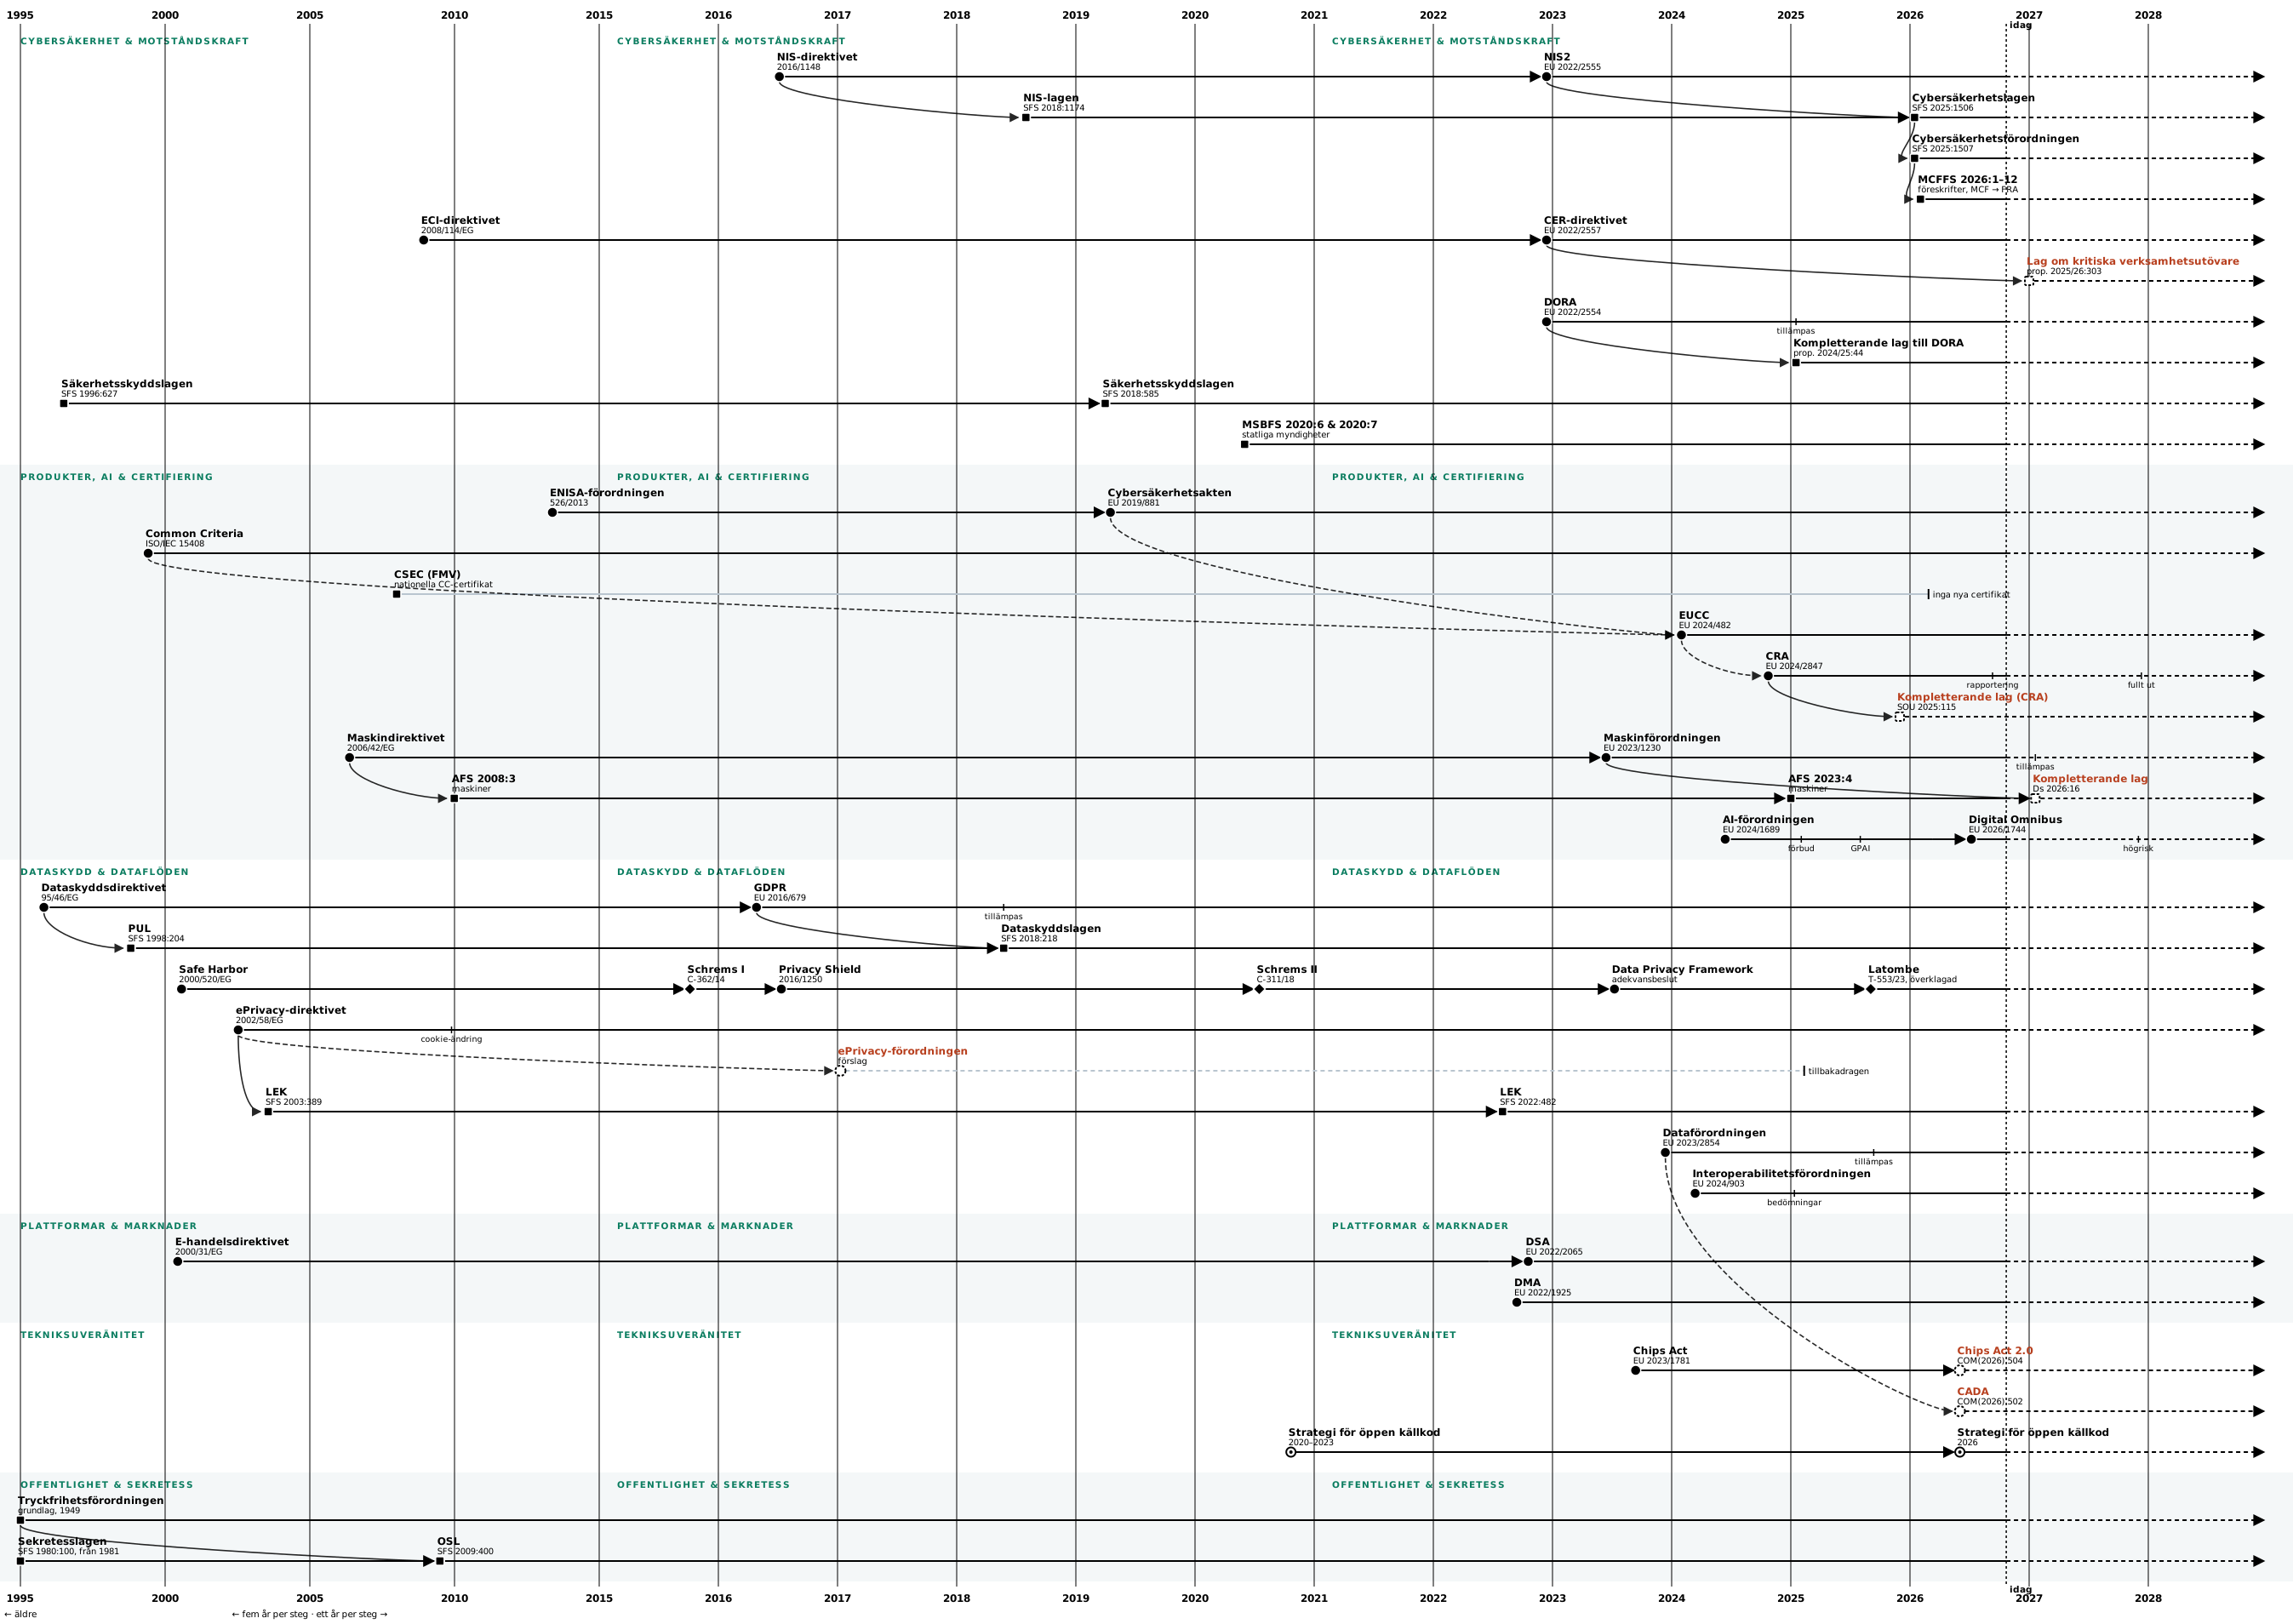
Regelverkens släktträd över tid. Varje linje är ett regelverk som lever vidare tills det ersätts. Pilarna mellan linjerna visar vilka EU-akter som genomförs eller kompletteras av svensk lag och vad som bygger på vad. Klicka på ett regelverk för att läsa mer om det.
- EU-akt
- svensk lag eller föreskrift
- domstolsavgörande
- internationell standard
- strategi
- förslag eller ännu inte tillämpligt
- genomförs av
- kompletteras av
- bygger vidare i
- ersätts av
- ändras av
- Linjen fortsätter tills regelverket ersätts eller upphör. │ = upphör. Streckat = framtid eller förslag.
Dra i kartan med musen för att flytta runt, åt vänster för äldre regelverk. Positionen är antagandedatum för EU-akter och ikraftträdande för svenska regler. Öppna kartan i full storlek
Cybersäkerhet & motståndskraft
NIS-direktivet 2016 → NIS2 2022
genomförs av NIS-lagen 2018 → Cybersäkerhetslagen 2026
kompletteras av Cybersäkerhetsförordningen 2026
kompletteras av MCFFS 2026:1–12 2026
ECI-direktivet 2008 → CER-direktivet 2022
genomförs av Lag om kritiska verksamhetsutövare 2027
DORA 2022
kompletteras av Kompletterande lag till DORA 2025
Säkerhetsskyddslagen 1996 → Säkerhetsskyddslagen 2019
Produkter, AI & certifiering
ENISA-förordningen 2013 → Cybersäkerhetsakten 2019
bygger vidare i EUCC (Cybersäkerhetsakten)
Common Criteria 1999
bygger vidare i EUCC (Common Criteria)
CSEC (FMV) 2008 ┤ inga nya certifikat 2026
EUCC 2024
bygger vidare i CRA (EUCC)
CRA 2024
kompletteras av Kompletterande lag (CRA) 2025
Maskindirektivet 2006 → Maskinförordningen 2023
kompletteras av Kompletterande lag (Maskinförordningen)
genomförs av AFS 2008:3 2009 → AFS 2023:4 2025 → Kompletterande lag 2027
AI-förordningen 2024 → ändras av Digital Omnibus 2026
Dataskydd & dataflöden
Dataskyddsdirektivet 1995 → GDPR 2016
kompletteras av Dataskyddslagen (GDPR)
genomförs av PUL 1998 → Dataskyddslagen 2018
Safe Harbor 2000 → Schrems I 2015 → Privacy Shield 2016 → Schrems II 2020 → Data Privacy Framework 2023 → Latombe 2025
ePrivacy-direktivet 2002
ersätts av ePrivacy-förordningen (ePrivacy-direktivet)
genomförs av LEK 2003 → LEK 2022
ePrivacy-förordningen 2017 ┤ tillbakadragen 2025
Dataförordningen 2023
bygger vidare i CADA (Dataförordningen)
Plattformar & marknader
Tekniksuveränitet
Chips Act 2023 → Chips Act 2.0 2026
CADA 2026
Strategi för öppen källkod 2020 → Strategi för öppen källkod 2026
Offentlighet & sekretess
kompletteras av Sekretesslagen 1981 → OSL 2009
Öppnas i helskärm. Nyp för att zooma.
Alla regelverk
GDPR EU 2016/679 · Dataskyddsförordningen
Grundpelaren för skydd av personuppgifter i EU. Reglerar behandling av personuppgifter, individens rättigheter (tillgång, rättelse, radering, dataportabilitet) och kraven på personuppgiftsansvariga. Kompletteras i Sverige av dataskyddslagen (2018:218). Tillsynsmyndighet: IMY.
Cybersäkerhetslagen SFS 2025:1506 · Sveriges NIS2-implementering
Trädde i kraft 15 januari 2026 och genomför NIS2-direktivet (EU 2022/2555) i svensk rätt. Omfattar bl.a. kommuner, regioner och verksamhetsutövare inom 18 sektorer. Krav på säkerhetsåtgärder, ledningsutbildning, incidentrapportering (upplysning senast 24 timmar, incidentanmälan senast 72 timmar) och ledningsansvar. Kompletteras av cybersäkerhetsförordningen (2025:1507). Ersatte NIS-lagen (2018:1174). Vägledning: NCSC.
CER-direktivet EU 2022/2557 · Kritiska entiteters motståndskraft
NIS2:s tvillingdirektiv för den fysiska och organisatoriska motståndskraften hos kritiska verksamheter inom bl.a. energi, transport, bank, hälso- och sjukvård, dricksvatten, digital infrastruktur, offentlig förvaltning och livsmedel. Utpekade verksamhetsutövare ska göra riskbedömningar, vidta motståndskraftsåtgärder och rapportera störningar. I Sverige genomförs direktivet genom en ny lag om ökad motståndskraft hos kritiska verksamhetsutövare (prop. 2025/26:303), som föreslås träda i kraft 1 januari 2027. Samordning: MCF.
CRA EU 2024/2847 · Cyberresiliensförordningen
Ställer cybersäkerhetskrav på produkter med digitala element — hårdvara och mjukvara som säljs i EU — under hela livscykeln: säker design, säkerhetsuppdateringar under supportperioden och CE-märkning. Tillverkare måste sedan 11 september 2026 rapportera aktivt utnyttjade sårbarheter och allvarliga incidenter (förvarning inom 24 timmar); övriga krav gäller från 11 december 2027. Öppen källkod som tillhandahålls utan kommersiellt syfte undantas i stort. Kompletterande svensk lag är under beredning (SOU 2025:115), där PTS föreslås bli marknadskontrollmyndighet.
DORA EU 2022/2554 · Digital operativ motståndskraft i finanssektorn
Gemensamma krav på hantering av IKT-risker för banker, försäkringsbolag, värdepappersföretag och andra finansiella företag: riskhantering, incidentrapportering, testning av motståndskraft (inklusive hotbildsstyrda penetrationstester) och kontroll över tredjepartsleverantörer. Kritiska IKT-leverantörer, t.ex. stora molntjänster, hamnar under direkt EU-tillsyn. Tillämpas sedan 17 januari 2025 och går före NIS2 för finanssektorn. Kompletteras i Sverige av en lag med kompletterande bestämmelser (prop. 2024/25:44). Tillsyn: Finansinspektionen, med Riksbanken för penetrationstesterna.
Maskinförordningen EU 2023/1230 · Ersätter maskindirektivet 2006/42/EG
Ersätter maskindirektivet och tillämpas från 20 januari 2027. Nytt är att cybersäkerhet blir ett uttryckligt säkerhetskrav: maskiner ska skyddas mot korruption och manipulation, även via uppkoppling och programvara, och säkerhetsfunktioner som bygger på självlärande system (AI) kräver tredjepartsbedömning. Programvara som utför en säkerhetsfunktion räknas som säkerhetskomponent, och bruksanvisningar får lämnas digitalt. Samma dag upphör Arbetsmiljöverkets föreskrifter AFS 2023:4 om maskiner att gälla. En kompletterande svensk lag föreslås i Ds 2026:16, med Arbetsmiljöverket som marknadskontrollmyndighet.
Common Criteria & EUCC ISO/IEC 15408 · EU 2024/482 under cybersäkerhetsakten
Common Criteria (CC) är den internationella standarden för att utvärdera och certifiera säkerheten i it-produkter, t.ex. brandväggar, smartkort och operativsystem, mot skyddsprofiler. EU:s första certifieringsordning enligt cybersäkerhetsakten (EU 2019/881), EUCC, bygger på Common Criteria och tillämpas fullt ut sedan 27 februari 2025. Den ersätter de nationella CC-ordningarna inom SOG-IS och har två nivåer: väsentlig och hög. Europeiska certifieringsordningar som EUCC kan enligt CRA ge presumtion om överensstämmelse med förordningens krav. I Sverige är FMV nationell myndighet för cybersäkerhetscertifiering. FMV:s certifieringsorgan CSEC utfärdar inte längre nya nationella certifikat sedan 27 februari 2026. Certifieringen görs i stället av ackrediterade organ under FMV:s tillsyn.
DSA EU 2022/2065 · Lagen om digitala tjänster
Regler för digitala plattformar och mellanhänder: krav på innehållsmoderering, transparens, skydd av användare och tillsyn. Särskilt stränga krav för mycket stora plattformar (VLOP). Svensk tillsynsmyndighet: PTS.
DMA EU 2022/1925 · Lagen om digitala marknader
Konkurrensregler för "gatekeepers" — de största plattformsföretagen. Krav på interoperabilitet, rättvisa villkor och förbud mot självfavorisering. Syftar till att minska beroendet av enskilda teknikjättar.
AI-förordningen EU 2024/1689 · AI Act
Världens första heltäckande AI-lag. Riskbaserad reglering: förbjudna tillämpningar, högrisksystem med krav på mänsklig kontroll och transparens, samt lättare krav för generella AI-modeller. Trädde i kraft 1 augusti 2024 och tillämpas stegvis. Genom Digital Omnibus (EU 2026/1744) har kraven på högrisksystem skjutits upp till 2 december 2027 (bilaga III) respektive 2 augusti 2028 (produkter enligt bilaga I).
Dataförordningen EU 2023/2854 · Data Act
Reglerar tillgång till och delning av data, särskilt från uppkopplade produkter (IoT). Stärker användarnas rättigheter och motverkar leverantörsinlåsning hos molntjänster — inklusive krav på att det ska vara möjligt att byta molnleverantör.
Interoperabilitetsförordningen EU 2024/903 · Förordningen om ett interoperabelt Europa
Sedan 12 januari 2025 måste alla offentliga aktörer i EU, alltså myndigheter, kommuner och regioner, göra en interoperabilitetsbedömning innan de beslutar om nya eller väsentligt ändrade it-system som påverkar gränsöverskridande informationsutbyte. Bedömningen ska bland annat väga in öppna standarder och möjligheten att återanvända lösningar, vilket motverkar inlåsning hos enskilda leverantörer. Förordningen inrättar också Interoperable Europe Board och portalen för delning av lösningar. Behörig myndighet och kontaktpunkt i Sverige är Digg, som 1 januari 2027 går samman med PTS i den nya Digitaliseringsmyndigheten.
CADA COM(2026) 502 · Kommande: Cloud and AI Development Act
Kommissionens förslag till förordning från 3 juni 2026, som förhandlas nu i Europaparlamentet och rådet. Målet är att minska Europas beroende av utländska moln- och AI-tjänster: EU:s datacenterkapacitet ska minst tredubblas inom fem till sju år, bland annat genom snabbare tillståndsprövning för resurseffektiva datacenter. Förslaget inför också ett gemensamt EU-ramverk för att bedöma suveränitet i moln- och AI-tjänster, med olika nivåer, och ett sätt för offentlig sektor att använda det vid upphandling, särskilt för kritiska användningsfall. CADA bygger vidare på dataförordningens regler om byte av molnleverantör och kompletterar Chips Act 2.0 och EU:s strategi för öppen källkod. Innehållet kan ändras under förhandlingarna.
Chips Act 2.0 COM(2026) 504 · Kommande: ersätter EU 2023/1781
Kommissionens förslag till förordning från 3 juni 2026, i samma tekniksuveränitetspaket som CADA, som förhandlas nu i Europaparlamentet och rådet. Det ska ersätta den första europeiska halvledarakten (Chips Act, EU 2023/1781) och minska EU:s beroende av tredjeländer för halvledare. Förslaget satsar både på vanliga chip och på spjutspetsteknik, bland annat chip för AI. Strategiska projekt ska få tillstånd inom högst 12 månader, och stödet breddas till bland annat kretskort och avancerad kapsling. Krismekanismen för bristsituationer i leveranskedjan finns kvar. Någon särskild budget anges inte än, utan den kopplas till EU:s nästa långtidsbudget. Innehållet kan ändras under förhandlingarna.
EU:s strategi för öppen källkod 2026 · Del av tekniksuveränitetspaketet
Antogs av kommissionen 3 juni 2026 tillsammans med CADA och Chips Act 2.0. Strategin är inte bindande lagstiftning utan anger en riktning. Den ska hjälpa offentlig sektor att ta med öppen källkod i upphandlingar, med vägledning om förfrågningsunderlag, utvärderingskriterier och långsiktigt underhåll. Den stärker också EU:s nätverk av programkontor för öppen källkod i offentlig sektor (OSPO) och satsar på säkerhet och underhåll av den öppna infrastruktur som Europa är beroende av. Kopplingen till CADA är viktig: förslaget inför en princip om öppen källkod först när offentlig förvaltning köper moln- och AI-programvara. Bygger vidare på strategin från 2020 och på code.europa.eu.
ePrivacy EU 2002/58 · Cookie-reglerna
Reglerar sekretess i elektronisk kommunikation — bland annat cookies och direktmarknadsföring. Genomförd i Sverige i lagen om elektronisk kommunikation (LEK). Kommissionen drog i februari 2025 tillbaka förslaget till en ny ePrivacy-förordning — direktivet gäller alltså fortsatt.
Schrems II EU-domstolen, mål C-311/18 · Överföring till tredjeland
EU-domstolens dom 2020: ogiltigförklarade Privacy Shield och skärpte kraven på att personuppgifter som förs utanför EU måste få ett skydd motsvarande EU-nivån. Central för frågan om molnlagring hos amerikanska leverantörer.
Säkerhetsskyddslagen SFS 2018:585 · Svensk lag
Skyddar säkerhetskänsliga verksamheter i Sverige. Krav på säkerhetsskyddsanalyser, skyddsavtal vid utlämnande av information, och kontroll vid leverantörsupphandlingar. Relevant för alla som hanterar känslig infrastruktur eller IT-drift.
OSL & TF Offentlighet och sekretess · Tryckfriheten
Offentlighetsprincipen (tryckfrihetsförordningen, 1949) och lagen om offentlighet och sekretess (2009:400) reglerar vad offentlig sektor får och inte får lagra och lämna ut — en viktig del av svensk digital rådighet i förvaltningen.
EU-US Data Privacy Framework 2023 · Adekvansbeslut
EU-kommissionens adekvansbeslut som i dag möjliggör överföring av personuppgifter till certifierade amerikanska företag. Tribunalen ogillade i september 2025 en talan mot beslutet (Latombe, T-553/23), men domen har överklagats till EU-domstolen (C-703/25 P) — ett möjligt "Schrems III".
MSBFS 2020:6 & 2020:7 Informationssäkerhet för statliga myndigheter
Myndigheten för civilt försvars (tidigare MSB) föreskrifter om informationssäkerhet (2020:6) och säkerhetsåtgärder i informationssystem (2020:7) för statliga myndigheter — det systematiska säkerhetsarbete som statliga myndigheter måste bedriva enligt förordningen (2022:524) om statliga myndigheters beredskap. Se även MSBFS 2024:5 om redovisning av risk- och sårbarhetsanalyser.
MCFFS-föreskrifterna 2026 · Myndigheten för civilt försvar
De nya föreskrifterna under cybersäkerhetslagen, från Myndigheten för civilt försvar (MCF): MCFFS 2026:1 (anmälan och identifiering av väsentliga och viktiga verksamhetsutövare, i kraft 2 februari 2026), MCFFS 2026:8 (incidentrapportering) och MCFFS 2026:7 (it-incidenter för statliga myndigheter), båda i kraft 1 juli 2026, samt MCFFS 2026:11 (säkerhetsåtgärder och ledningens utbildning) och MCFFS 2026:12 (säkerhetsrevision och säkerhetsskanning), i kraft 1 oktober 2026. Sedan 1 juli 2026 har FRA (med NCSC) föreskriftsrätten — de redan beslutade föreskrifterna gäller oförändrade.